
Цифровая безопасность: твой щит в сети
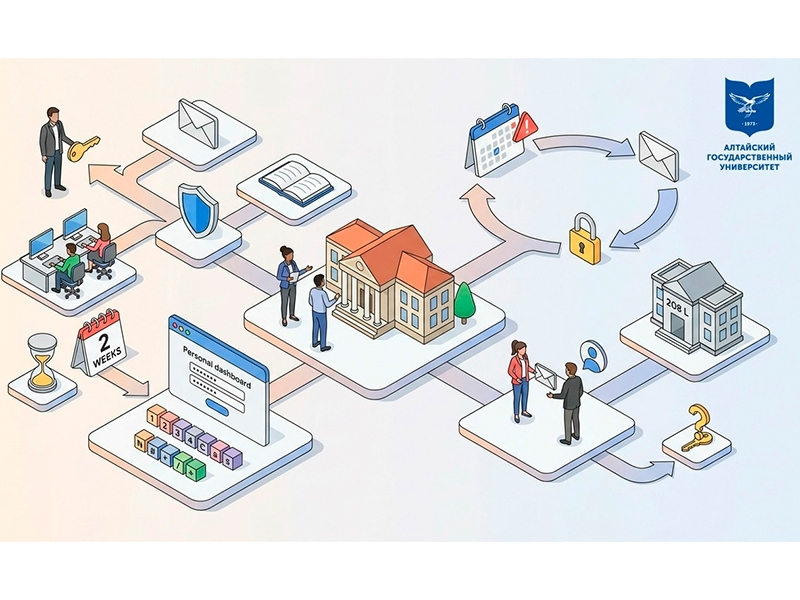
Каждому студенту Рубцовского института (филиала) АлтГУ предоставляется единая учётная запись для доступа к цифровым сервисам: компьютерам в аудиториях, личному кабинету, корпоративной почте и образовательным ресурсам.
Пароль – ключ к вашей учётной записи. От того, насколько ответственно вы к нему относитесь, зависит безопасность данных.
Важно помнить:
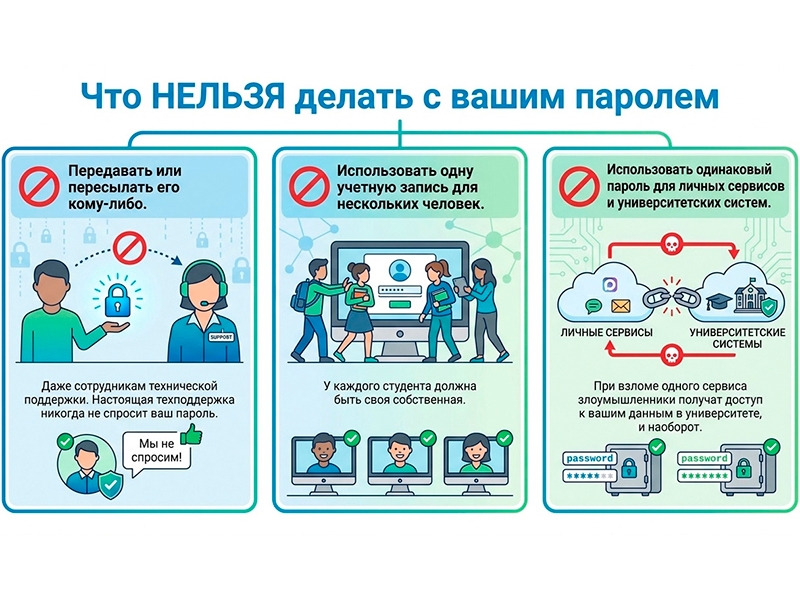
- Передавать пароль кому-либо нельзя. Даже сотрудникам техподдержки – настоящая поддержка его не спрашивает.
- Одна учётная запись – один человек.
- Для личных сервисов и систем института используйте разные пароли. Если один сервис взломают, злоумышленники получат доступ и к остальным.
Защита от мошенничества
Самые распространённые схемы:
- Звонки от имени сотрудников института, иногда с подделкой голоса через ИИ. Темы разные: замена зачётки, нехватка справки, проблема с оплатой. Сохраняется одно – давление срочностью или угроза отчисления.
- Поддельные каналы и чат-боты в мессенджерах, копирующие официальные каналы института.
- Вредоносные файлы под видом документов – «Списки зачисленных», «Приказы о стипендии».
- Письма о неожиданной стипендии или гранте.
- Поддельные сервисы оплаты общежития.
- Предложения незаконной работы с большими суммами за простые задачи.
- Бесплатные премиум-подписки через фальшивых ботов.
- Пиратский контент – ссылки на бесплатные фильмы, книги или ПО.
- Фишинговые письма – от «наследств от миллионера» до просьб сменить пароль по подозрительной ссылке.
Как защитить себя:
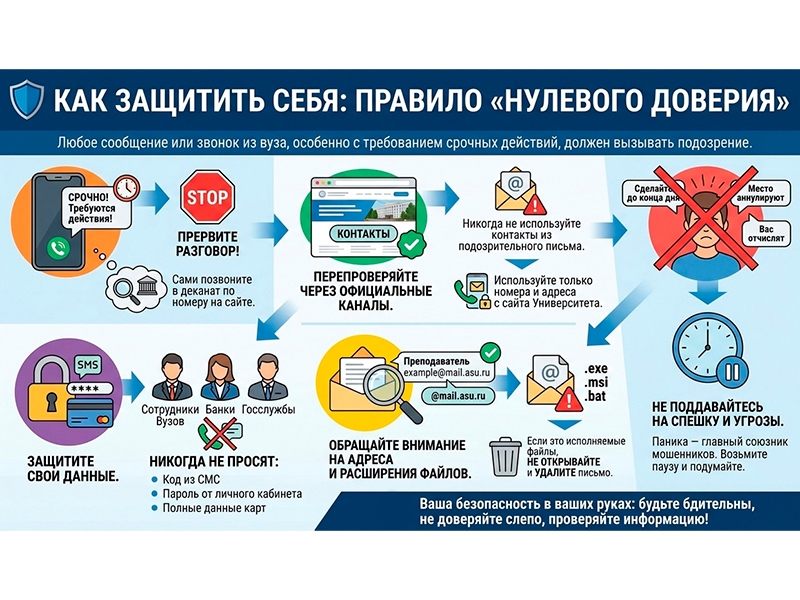
- Правило нулевого доверия. Любое сообщение или звонок из института с требованием срочных действий – повод насторожиться. Прервите разговор и перезвоните по номеру с официального сайта.
- Проверяйте через официальные каналы. Используйте только номера и адреса с сайта института.
- Сохраняйте спокойствие. Паника – главный союзник мошенников. Фразы «сделайте до конца дня», «место аннулируют», «вас отчислят» – признак обмана.
- Берегите данные. Сотрудники институтов, банков и госслужб не просят по телефону код из СМС, пароль от личного кабинета или данные карты.
- Проверяйте адреса и расширения файлов. В письмах обращайте внимание на домен (@mail.rb.asu.ru) и вложения. Исполняемые файлы (.exe, .msi, .bat) лучше удалить.
Что делать при утечке данных?
При подозрении, что данные стали известны посторонним, смените пароль. Если речь о корпоративном аккаунте – сообщите в отдел технического и программного обеспечения (кабинет 302, тел. 4-48-64).
Подозрительные письма на рабочем аккаунте лучше удалить, не открывая ссылки и вложения.
Если доступ утерян, воспользуйтесь функцией «Забыли пароль?» или свяжитесь со службой поддержки.
Если доступ сохранён:
- завершите сеансы на других устройствах;
- смените пароль от почты, затем от взломанного сервиса, потом от остальных важных аккаунтов;
- проверьте историю входов и завершите подозрительные сеансы;
- предупредите банк при подозрении на компрометацию карты;
- сообщите знакомым, если от вашего имени могли писать злоумышленники.
Цифровая гигиена и персональные данные
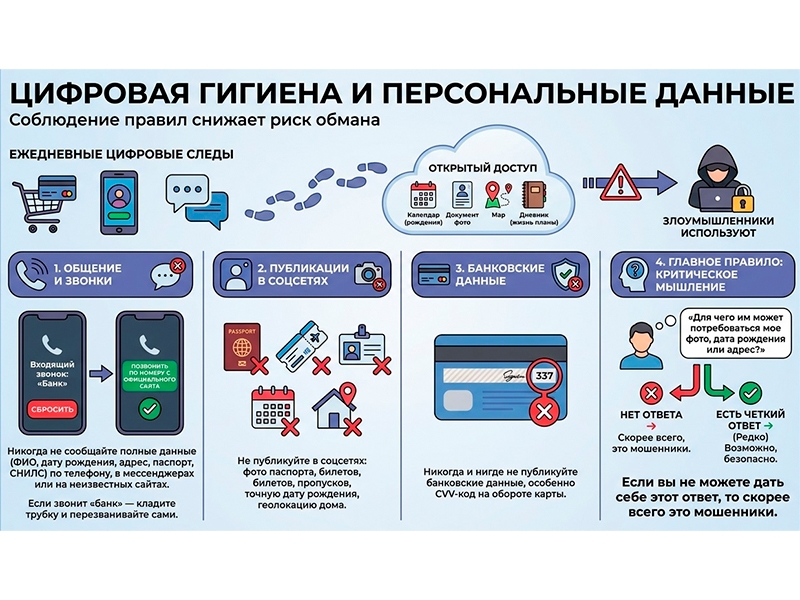
Ежедневно мы оставляем цифровые следы: покупки, регистрации, переписки. В открытый доступ попадают даты рождения, фото документов, маршруты и планы. Соблюдение следующих правил понизит риск стать жертвой обмана:
- не сообщайте полные персональные данные (ФИО, дату рождения, адрес, паспорт, СНИЛС) по телефону, в мессенджерах или на незнакомых сайтах;
- не публикуйте в соцсетях фото паспорта, билетов, пропусков, точную дату рождения и геолокацию дома;
- не выкладывайте банковские данные, особенно CVV-код;
- прежде чем вводить личные данные, спросите себя: «Зачем им это нужно?». Если ответа нет – вероятно, это мошенники.